Aracaju, 16 de outubro de 2026.
No painel “Terrorismo, cibercrimes e atentados a infraestruturas críticas do país”, desta quinta-feira (15), a 81° Semana Oficial da Engenharia e da Agronomia (Soea) trouxe o debate sobre a os desafios da cibersegurança com o avanço da Inteligência Artificial na atualidade e no futuro. Os panoramas do uso da IA, casos de crimes cibernéticos e como a legislação brasileira se torna insuficiente para os desafios futuros.
O eng. de telecomunicações Roberto Menna Barreto Junior abordou a sistematização do mundo, a tecnologia e como a IA está inserida no contexto atual. De acordo com o engenheiro, o que difere o ser humano de outras espécies é a capacidade de reflexão. “A IA é a sistematização do mundo, estamos vivendo o fim da modernidade, e com ela, chega uma nova busca de como vivemos. Nós dependemos da cibersegurança para a sobrevivência”, disse.
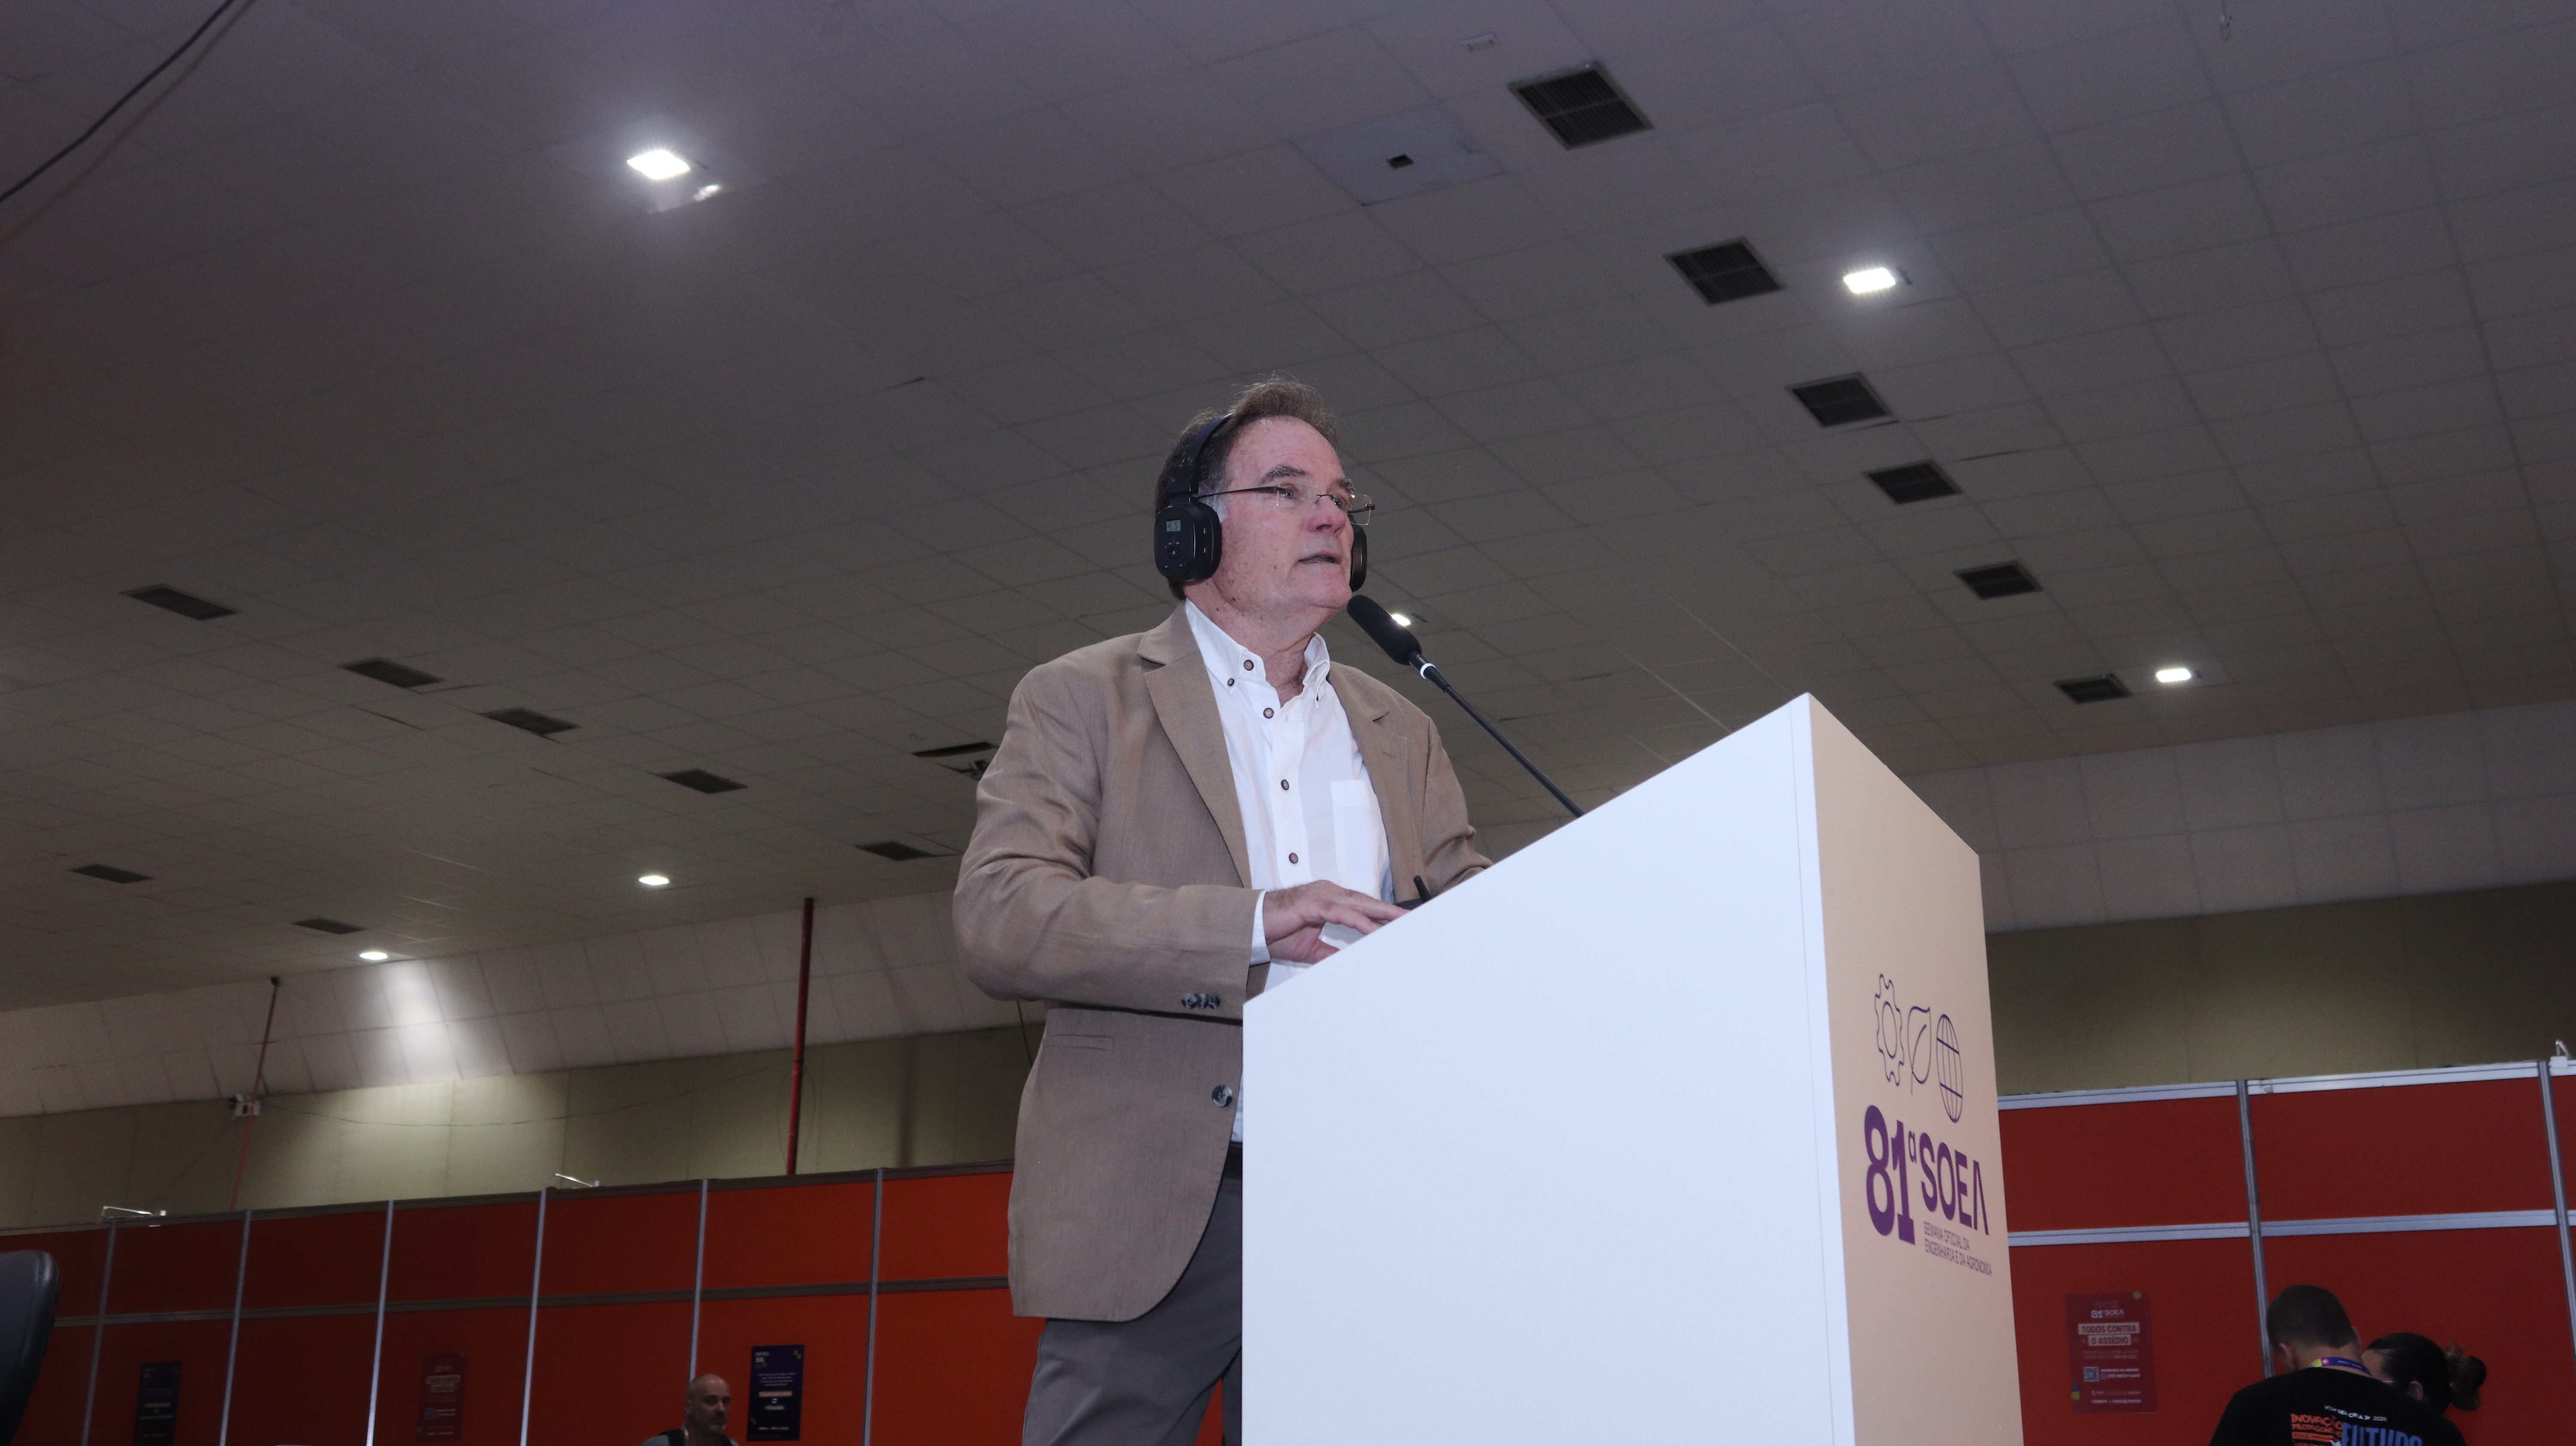
O palestrante citou que com a pós-modernidade, o espaço cibernético se torna o principal palco de ataques e violência. No seu livro intitulado “IA e eu – quando a singularidade acontece”, o autor descreve como o ser humano interage com a tecnologia e quais as consequências da má utilização da Inteligência Artificial: “A IA é mostrada fazendo exatamente aquilo que faz de melhor: classificar, organizar, sintetizar e contextualizar”, finalizou.
Já o professor e engenheiro mecatrônico da Universidade de Évora, em Portugal, Mouhaydine Tlemçani, apresentou dispositivos desenvolvidos por pesquisadores da instituição e como os cibercrimes podem modificar e invadir essas ferramentas.
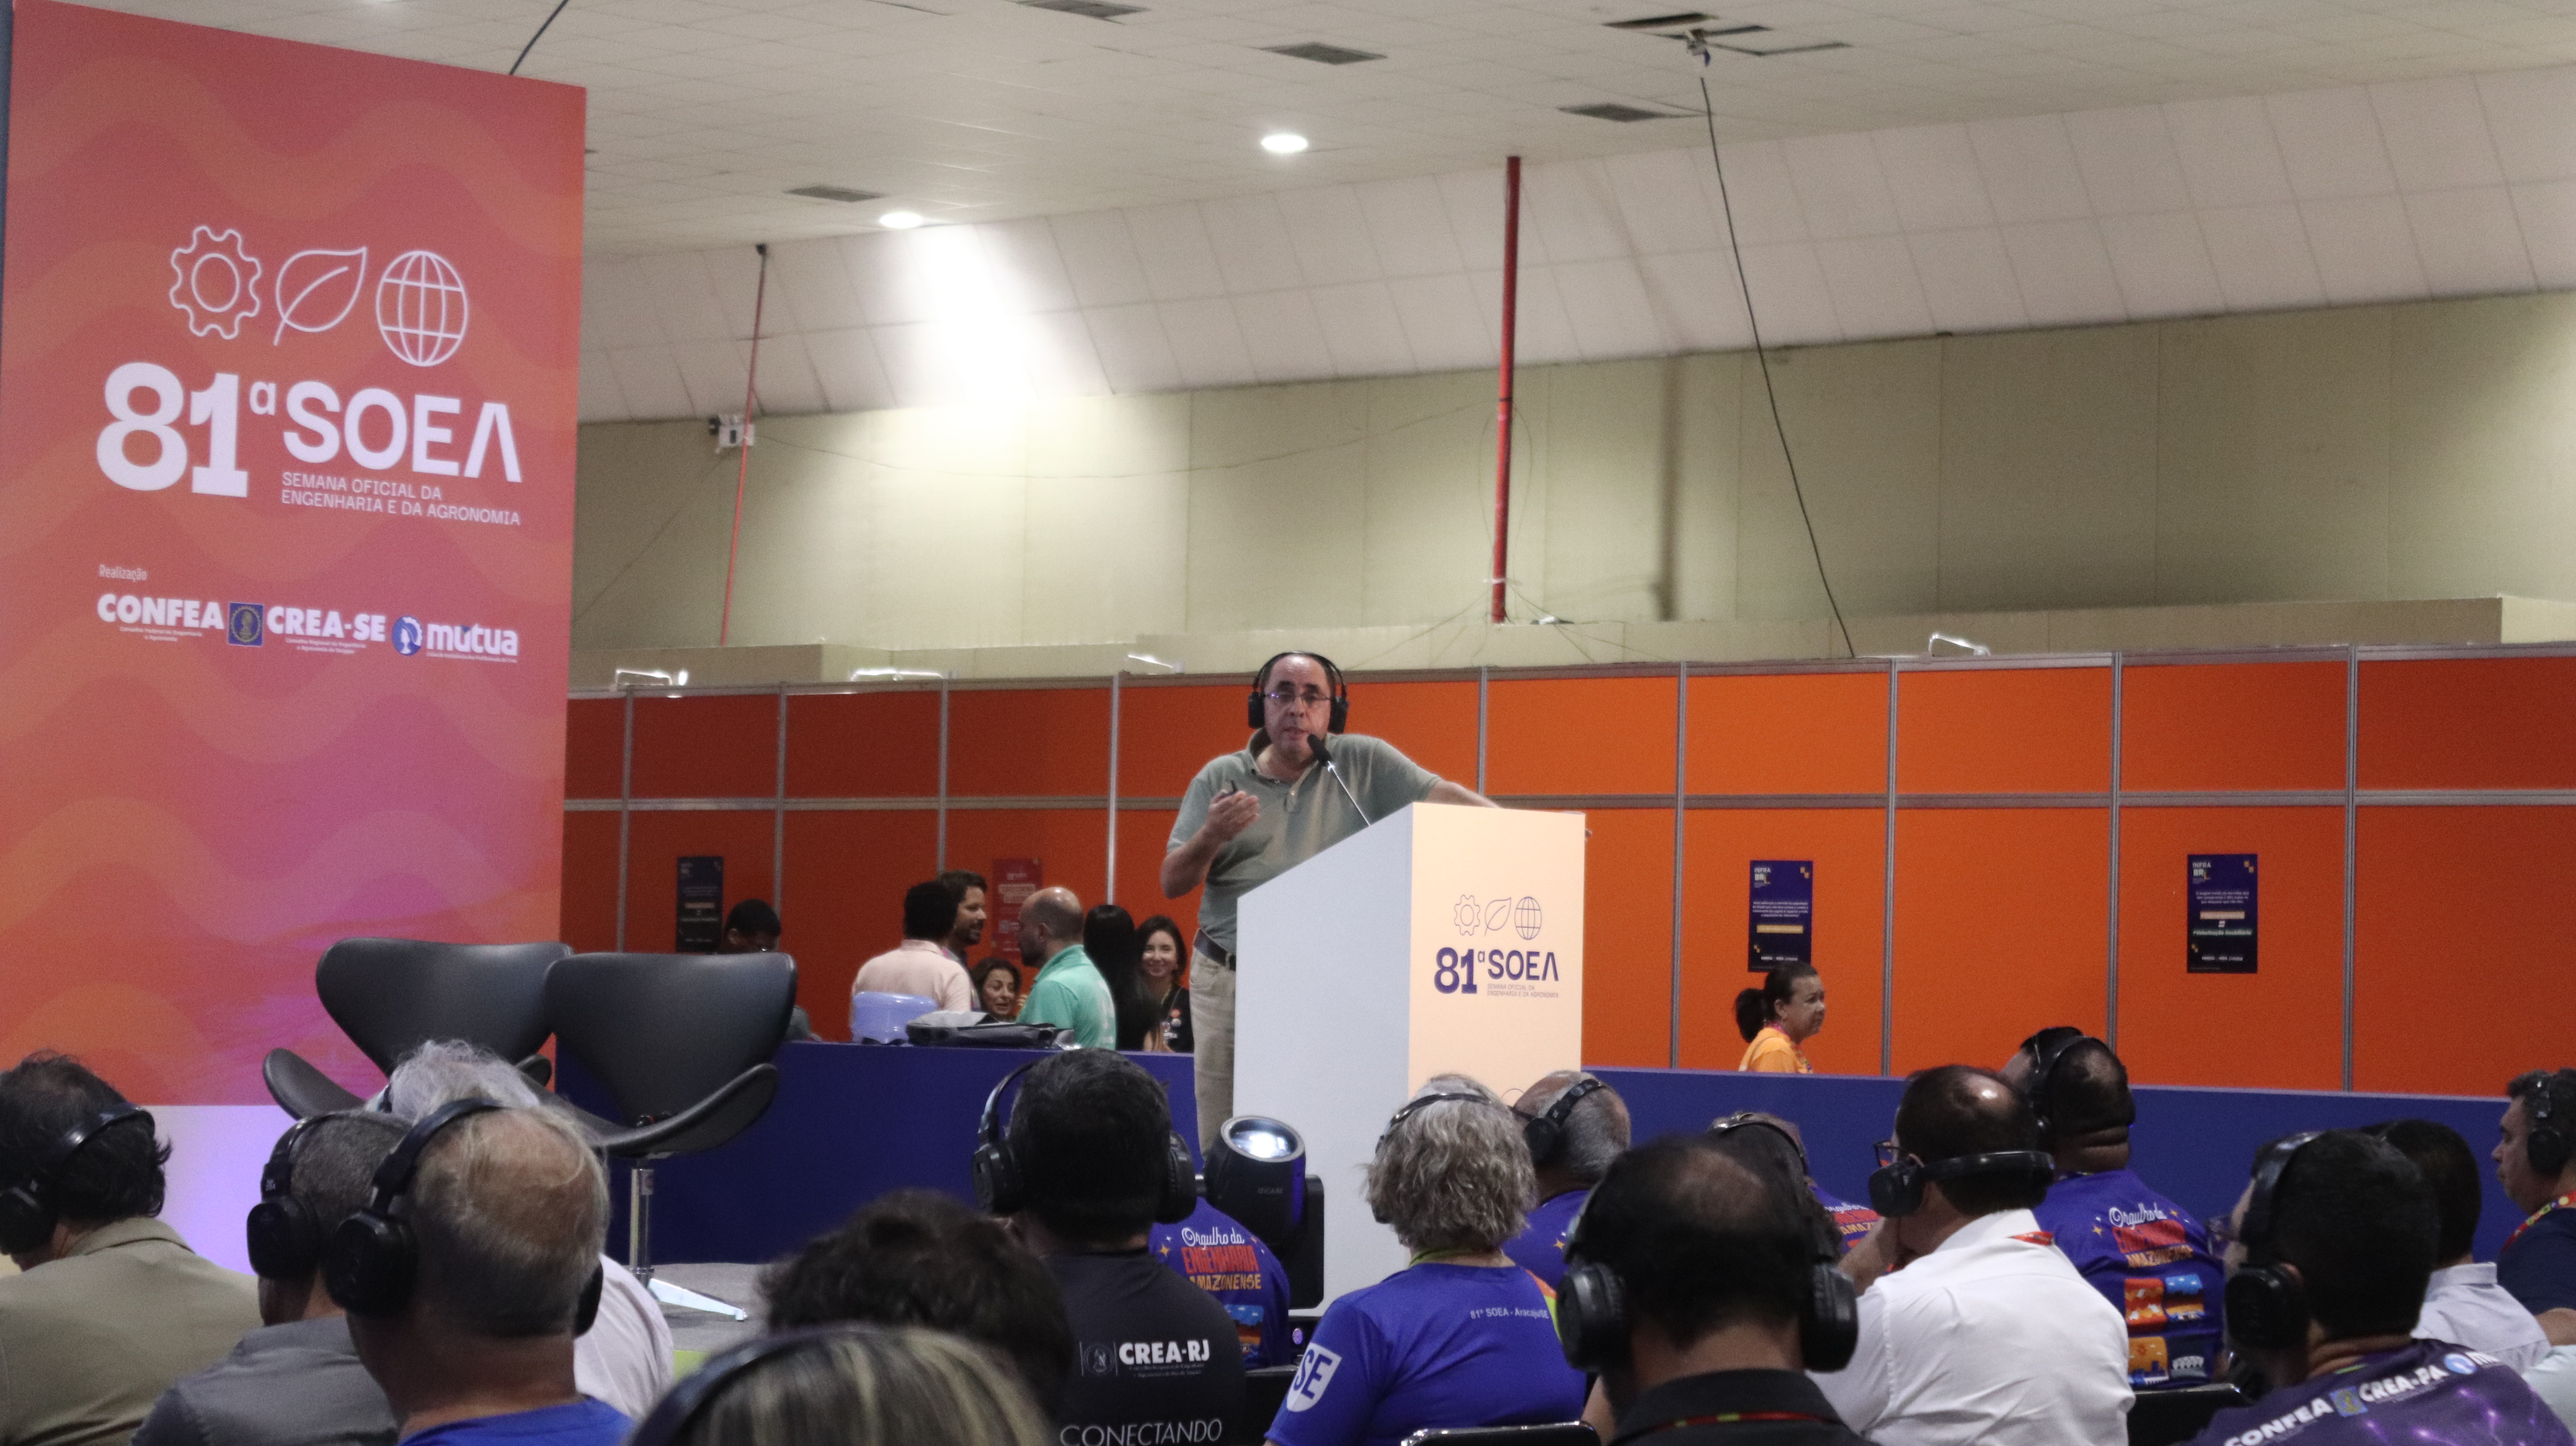
Os pesquisadores da universidade criaram um dispositivo de monitoramento e controle de um painel fotovoltaico, analisando características como corrente, tensão, fazendo o cruzamento de parâmetros ambientais, identificando falhas e minimizando o tempo de manutenção.
O sistema possui em painéis, sensores de temperatura e radiação, pontos de acesso e sistema de controle remoto que fazem a medição dos indicadores. As ameaças incluem a falsificação de medições, alteração de pontos e parâmetros e o corte da comunicação entre o sistema: “O sistema precisa priorizar o controle e a confiabilidade dos dados”, disse.
Para exemplificar ataques cibernéticos, o professor citou um caso que ocorreu na Ucrânia em setembro de 2015, quando os invasores interromperam o fornecimento de energia elétrica por até seis horas. Os hackers tiveram acesso às credenciais e conseguiram abrir circuitos usados em casos de emergência, além de dificultar a intervenção e o combate.
Sobre a legislação e as consequências de cibercrimes, o advogado e professor Walter Aranha Capanema iniciou a sua apresentação falando sobre os desafios da classificação desse tipo de crime e quais os tipos de condutas.
De acordo com o advogado, a dificuldade de tipificação e a atribuição exata da conduta são os maiores desafios enfrentados pelo poder penal para punir os invasores. Os crimes podem incluir ciberespionagem, cibersabotagem e até ciberterrorismo.
O palestrante citou dois ataques cibernéticos, um realizado na Stuxnet, uma central de enriquecimento de urânio em Natanz, no Irã e o NotPetya, um programa que apagava dados da Ucrânia que chegou a atingir uma rede de logística dinamarquesa, a Maersk.
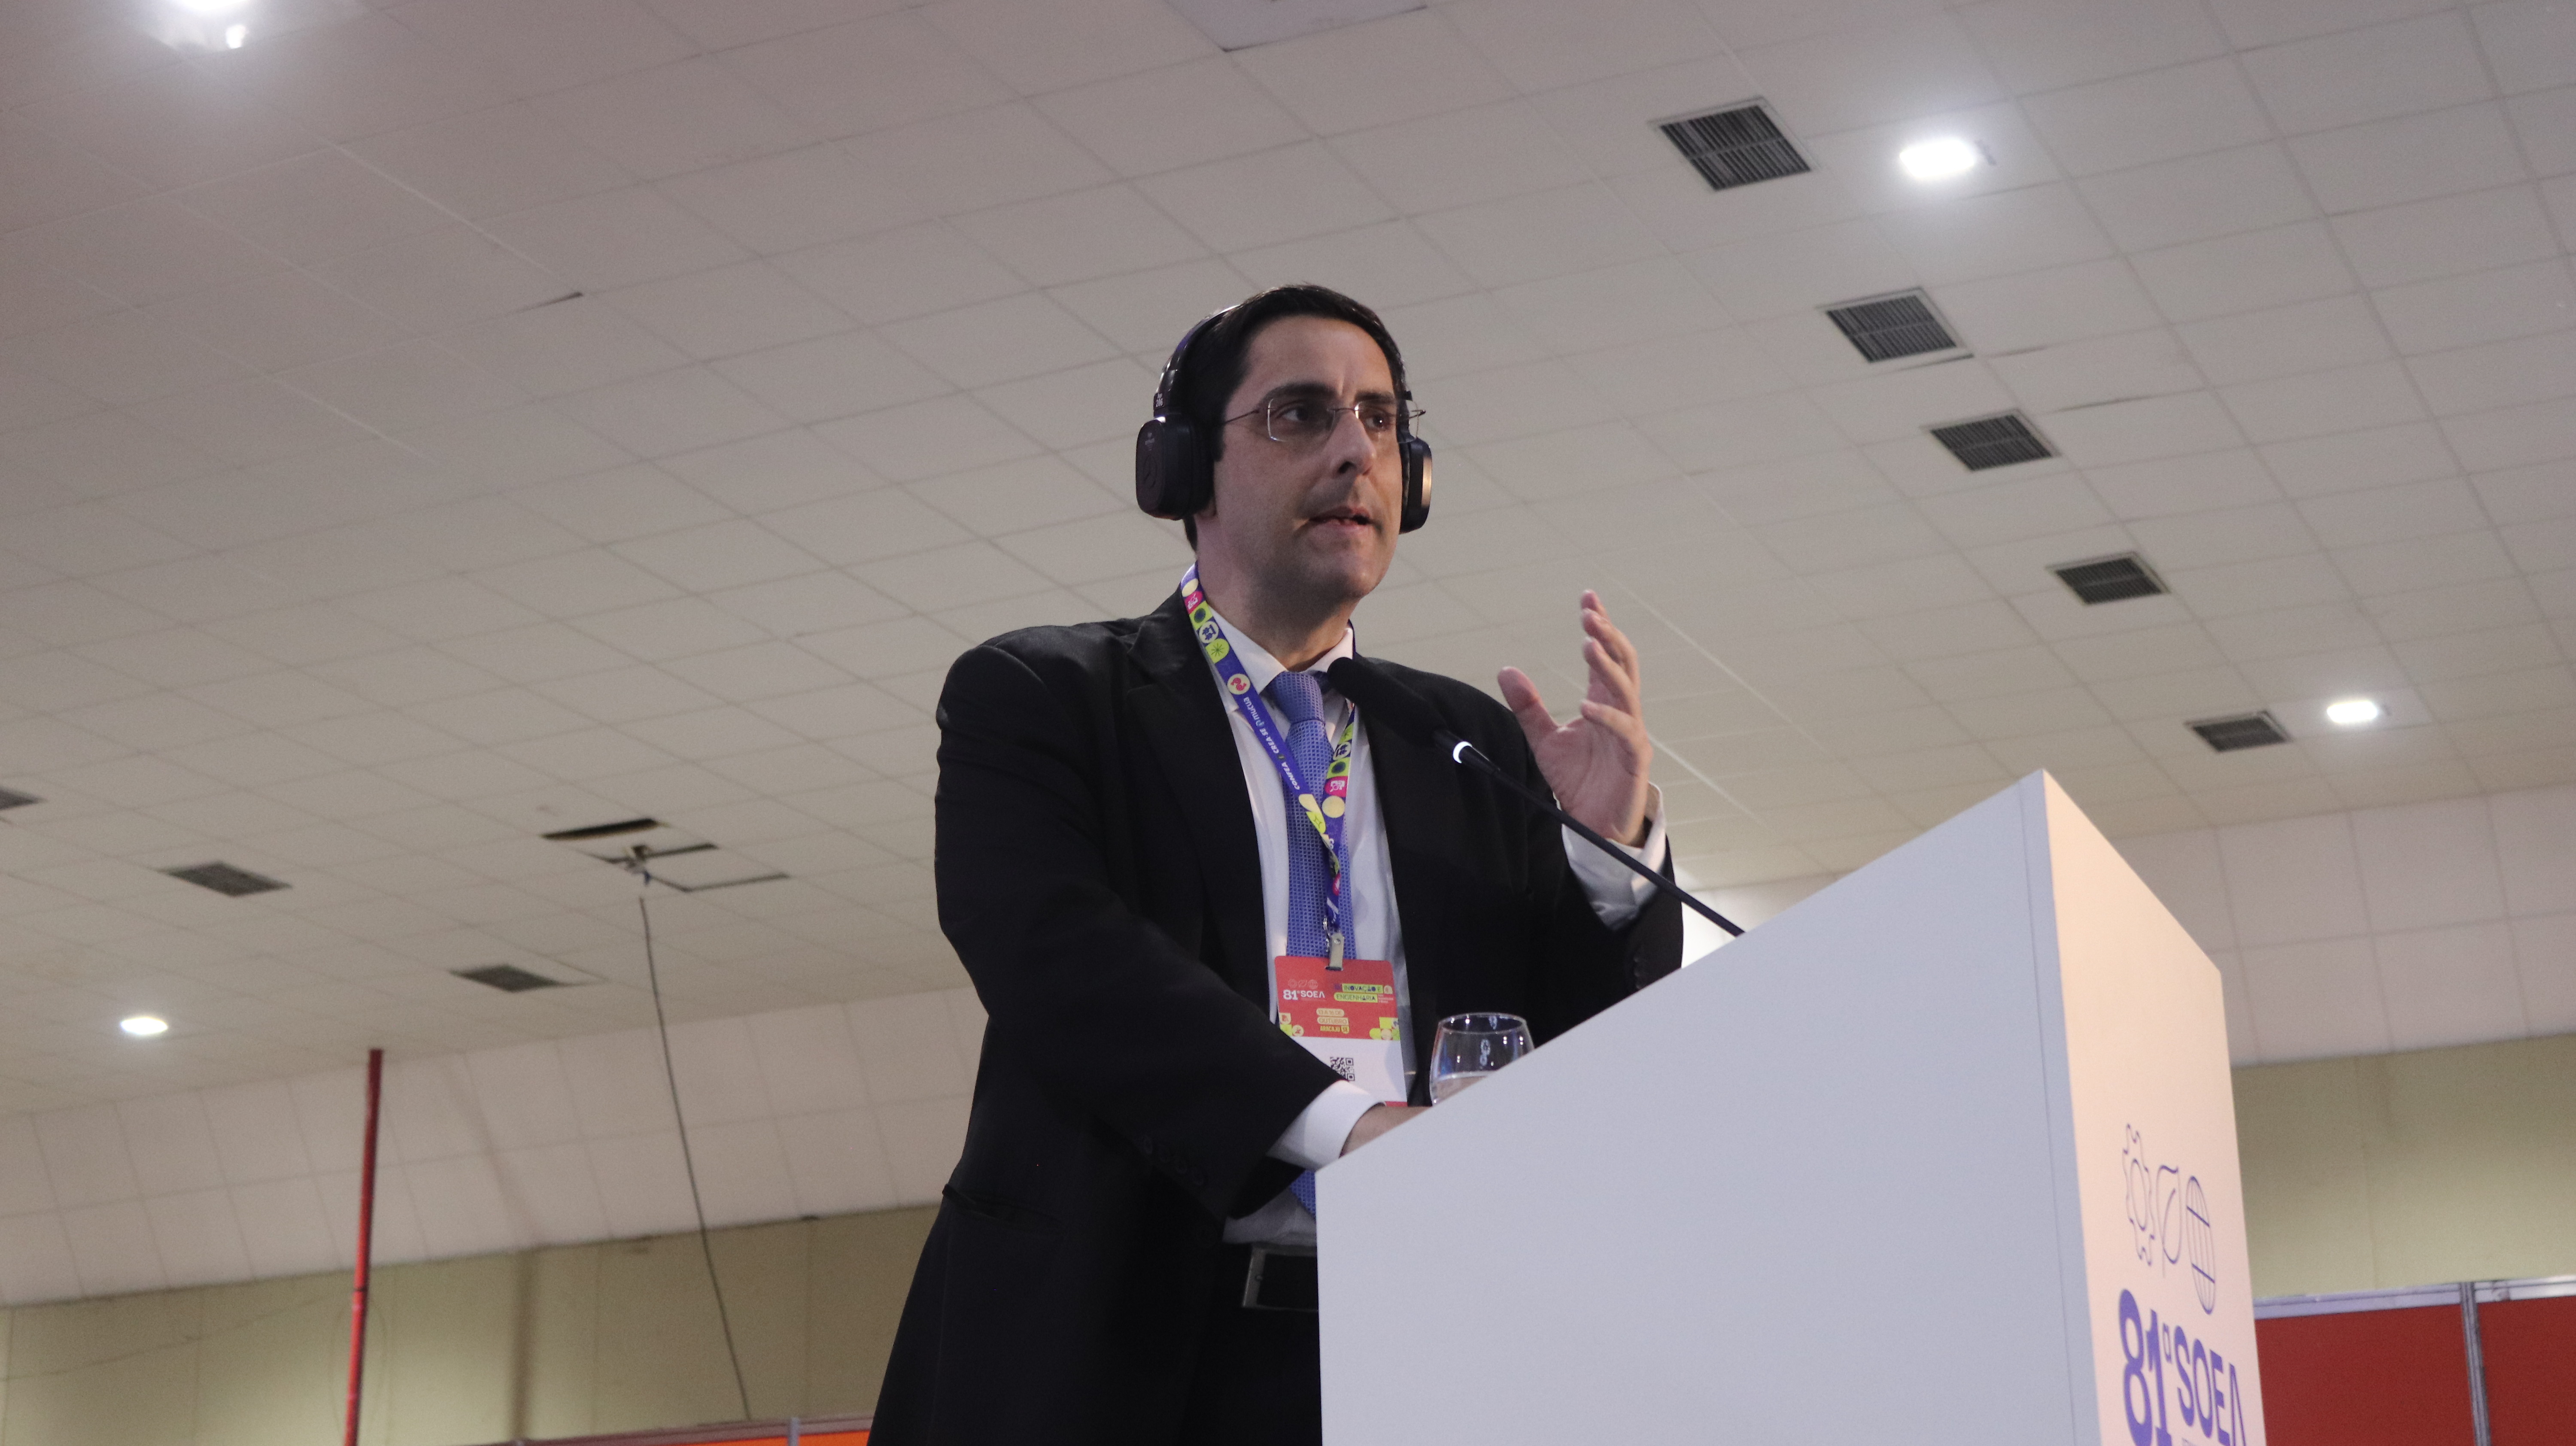
No caso da Stuxnet, os invasores criaram um vírus que atingiu um sistema iraniano e infectou as máquinas de enriquecimento de urânio que modificava a velocidade da centrífuga causando danos industriais. O ataque liderado pelos Estados Unidos e Israel tinha como objetivo frear a produção e chegou a destruir um terço das usinas de urânio do país. O resultado foi o atraso do programa nuclear do Irã em 2 anos.
Já o NotPetya foi um programa que codificava e apagava dados. Liderado pela Rússia, o vírus atingiu uma fábrica de programas de contabilidade ucraniana que contaminou dados, chegando a paralisar uma empresa de logística da Dinamarca.
Todos os locais em que a empresa operava, em escala mundial, foi atacada, causando prejuízos em portos de todo o mundo.
Ao finalizar a apresentação, o advogado explicou que a maioria dos ataques possuem como alvos os seres humanos que acabam acessando informações e dados que não deveriam e não sabem a origem.
“O grande problema da legislação brasileira é que as penas são muito pequenas para esses casos ou os conceitos são muito restritos. Esse é um momento em que nós devemos trocar ideias e podemos ter respostas melhores, porque a nossa legislação será insuficiente para os desafios que nós teremos”, disse.
Reportagem: Caroline Mesquita (Crea-MT)
Edição: Julianna Curado (Confea)
Equipe de Comunicação da 81ª Soea
Fotos: Sto Rei e DBrothers/Confea
Gestão de imagens: Paula Moreira (Confea)